Hem
ToppnyheterSenaste nytt
Bli medlem
ANNONS
ANNONS
High Sierra-buggen

Extremt allvarligt säkerhetshål i Mac OS High Sierra

Av Mats Karlsson
Publicerad: 29 nov. 2017
ANNONS

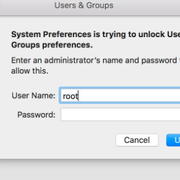
Alla Mac-datorer som kör operativsystemet Mac OS High Sierra har en mycket allvarlig sårbarhet som gör det möjligt för vem som helst att logga in på enheterna genom att helt enkelt uppge användarnamnet ”root”. Något lösenord behövs inte. Även om den som försöker inte släpps in direkt, så fungerar det efter ett antal försök.

Det är den turkiske utvecklaren Lemi Orhan Ergin, grundare till företaget Software Craftsman, som upptäckt sårbarheten och postat en tweet om den.

Mac-användare som kör High Sierra rekommenderas nu att under inga omständigheter lämna sina datorer obevakade till dess att Apple har rullat ut en lösning på problemet.

Visselblåsaren Edward Snowden liknar i en tweet det hela med en låst dörr, som efter ett antal försök att rycka i handtaget ändå låter sig öppnas.
ANNONS
Användarna uppmanas att inte lämna sina datorer obevakade
Bloomberg
”Man får hoppas att Apple har en lösning på gång väldigt snart”
techcrunch.com
Gör alla datorer som kör High Sierra helt oskyddade
thenextweb.com
”Vem som helst kan logga in”
www.redmondpie.com
Annons
Betalar du rätt pris för ditt bredband? Jämför abonnemang på din adress
Bredbandsval
ANNONS
Omni är politiskt obundna och oberoende. Vi strävar efter att ge fler perspektiv på nyheterna. Har du frågor eller synpunkter kring vår rapportering? Kontakta redaktionen
High Sierra-buggenDatorerAppleIt, InformationsteknologiIt-säkerhet

Fortsatta problem med lösenords-buggen i Mac OS

Svenska Macworld rapporterar att lösenordsbuggen som gör att det går att logga in på datorer som kör Mac OS High Sierra med enbart användarnamnet ”root” fortsätter att ställa till problem. Detta även efter att användarna plockat hem säkerhetsuppdateringen som åtgärdade saken.

4 december 2017, 09.29

Apple täpper till säkerhetshålet i Mac OS

Apple har nu släppt en uppdatering som täpper till det mycket allvarliga säkerhetshål som hittats i operativsystemet Mac OS High Sierra. Sårbarheten – som uppmärksammades igår – innebär att vem som helst kan logga in på en dator som kör High Sierra, enbart genom att uppge användarnamnet ”root”.

30 november 2017, 06.39