Hem
ToppnyheterSenaste nytt
Bli medlem
ANNONS
ANNONS
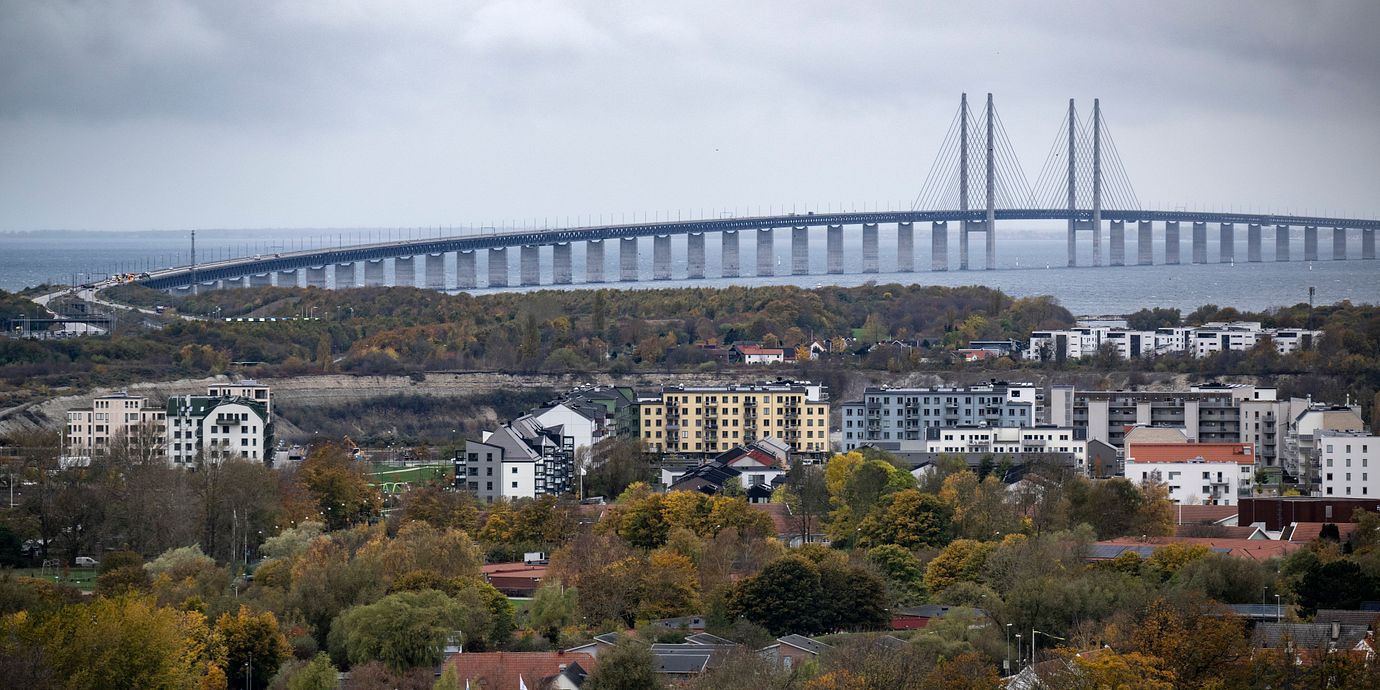
Öresundsbron sedd från våning 16 på Hyllie Arena hotell  i Malmö i oktober 2024.
Öresundsbron sedd från våning 16 på Hyllie Arena hotell i Malmö i oktober 2024. (Johan Nilsson/TT)
It-hoten mot samhället

Fejkad it-attack mot Malmös anställda slutade i kaos

Av Ebba Örn
Publicerad: 6 apr. 2025
ANNONS

I slutet av november utsatte Malmö stad sina 3 500 anställda för ett test, en fejkad ”phishing-attack” med målet att komma åt inloggningsuppgifter. Men kommunen blev tvungen att stoppa testet i förtid – efter att en tredjedel av mottagarna gått i fällan, rapporterar Sydsvenskan.

Vid en riktig ”phishing-attack” brukar mottagare få 72 timmar på sig att klicka på länken i mejlet. Men efter bara 27 timmar hade 1 121 anställda i Malmö stad klickat på länken, motsvarande 32 procent av arbetsstyrkan. Anmärkningsvärt med tanke på att målet är att bara fem procent av de anställda ska gå i fällan, säger Jan Olsson, kriminalkommissarie på polisens nationella it-brottscentrum.

– Det här upprepar sig gång på gång vid den här typen av tester. Vi som människor är usla på att tänka efter en sekund innan vi agerar.

ANNONS
Stadens it-support hade skickat ut en varning om liknande mejl på intranätet innan testet genomfördes
Sydsvenskan  · Ofta betalvägg
Genomsnittet i Sveriges kommuner är omkring 15 procent
TT
Vid ett liknande test i Lund i januari gick 9,54 procent av de anställda i fällan
Sydsvenskan  · Ofta betalvägg
bakgrund
 
”Nätfiske”
Wikipedia (sv)
Nätfiske, lösenordsfiske, eller phishing (efter engelskans fishing, ’fiske’, antagligen påverkat av stavningen i phreaking som i sin tur är en kombination av Hacking/Cracking och Phone) är en form av social manipulation och en olaglig metod att lura innehavare av bankkonton och andra elektroniska resurser att delge kreditkortsnummer, lösenord eller annan känslig information. Bedragarna vill åt informationen för att kunna stjäla pengar, sälja informationen vidare till andra bedragare eller för att kapa offrets identitet och lura andra. Nätfiske är ofta utformat som ett e-mejl, ett bluffmejl, som ser ut att komma från en bank, myndighet eller ett företag som mottagaren har högt förtroende för. Meddelandet innehåller vanligen en uppmaning att logga in snarast möjligt, och en länk till en falsk webbsida med inloggningsformulär. Det förekommer försök, framförallt via e-post att få tag på privat information, till exempel kontokortsnummer, bankinformation och lösenord. Dessa e-postmeddelande kan vara mycket välgjorda och i stort verka autentiska. Oftast uppges de komma från ett företags supportavdelning och man anger ofta att det har uppstått något form av problem med kundens konto eller motsvarande och behöver då lösenord etcetera för att kunna åtgärda felet. Detta är ofta riktat till kunder hos internetbanker. Nätfiskare kan även använda sig av bilder istället för text för att göra det svårare för anti-phishingfilter att upptäcka specifik text som ofta används i e-post för nätfiske. QR-koder i fysisk eller digital form kan användas för nätfiske i så kallad quishing. Ett sätt att undvika att drabbas av nätfiske kan vara att inte lämna ut uppgifter på detta sätt och att kontrollera med företaget som utger sig för att begära dessa uppgifter om de verkligen gör det. En legitim verksamhet frågar inte efter lösenord via e-post. Offer för nätfiske uppmanas att undvika att klicka på länkar och öppna bifogade filer som kommer via mejl som på något vis framstår som ovanliga. Ett sätt att avslöja exempelvis ett bluffmejl är att undersöka avsändaradressens domännamn. Phishingutskick skickas ofta till alla adresser som bedragaren kan komma över, i hopp om att någon ska luras att svara. De utgör därmed i regel också en underkategori för spam. Under vintern 2007 fick nätfiskebedrägerier stor uppmärksamhet i svenska medier när falsk e-post i en svensk storbanks namn skickats ut i stora mängder, där användarna uppmanades att logga in på banken via en länk, vilken gick till en falsk sida. Bedrägerierna fortsatte under hela våren. Banken lyckades inte stoppa dessa. Bedragarna öppnade nya falska sajter efterhand som banken fick de befintliga spärrade. Dessa e-brev var mer välgjorda till skillnad från tidigare som innehöll grammatiskt usel svenska. Trots detta blev en del lurade att utskicken kom från deras svenska bank. Uppmärksamheten i media har hållit nere antalet som blivit lurade.
Annons
Höstlov hos Elite Hotels— upp till 25% rabatt på två nätter, frukost ingår
Elite Hotels
ANNONS
Omni är politiskt obundna och oberoende. Vi strävar efter att ge fler perspektiv på nyheterna. Har du frågor eller synpunkter kring vår rapportering? Kontakta redaktionen
It-hoten mot samhälletSkåne länMalmöIt, Informationsteknologi

Danska läckan kan bli guldgruva för kriminella

Den danska läckan av miljontals så kallade CPR-nummer kan bli en guldgruva för kriminella. Det säger Jan Kaastrup, digital utredare på cybersäkerhetsföretaget CSIS, till TT.

6 oktober, 22.07
Köpenhamn. Illustrationsbild.

Miljontals danskars uppgifter har läckt

Obehöriga har skaffat sig tillgång till bland annat namn, adresser och personnummer för 8,8 miljoner personer i det danska folkbokföringsregistret. Det rapporterar danska medier.

5 oktober, 10.23
En arkivbild från centralstationen i Köpenhamn.

Skatteverket stoppar övergång till molntjänst

Skatteverket stoppar långt framskridna planer på att låta delar av myndighetens mejl skickas och tas emot via en amerikansk molntjänst. Det rapporterar SR Ekot.

22 september, 08.34
Skatteverkets app i telefon, illustrationsbild.

MPF: Statlig aktör bakom AI-botar som påverkar Sverige

Ett AI-drivet botnätverk med runt 1 200 konton på X har försökt påverka Sverige genom att spä på polariseringen. Det visar en rapport från Myndigheten för psykologiskt försvar som SVT har tagit del av.

1 september, 06.21
Genrebild.