Hem
ToppnyheterSenaste nytt
Bli medlem
ANNONS
ANNONS
Illustrationsbild.
Illustrationsbild. (Henrik Montgomery/TT / TT Nyhetsbyrån)
It-hoten mot samhället

Swish åter på benen efter ny överbelastningsattack

Av Nicholas Tsakonas, Omni Ekonomi
Publicerad: 15 maj 2025. Uppdaterad: 15 maj 2025
ANNONS

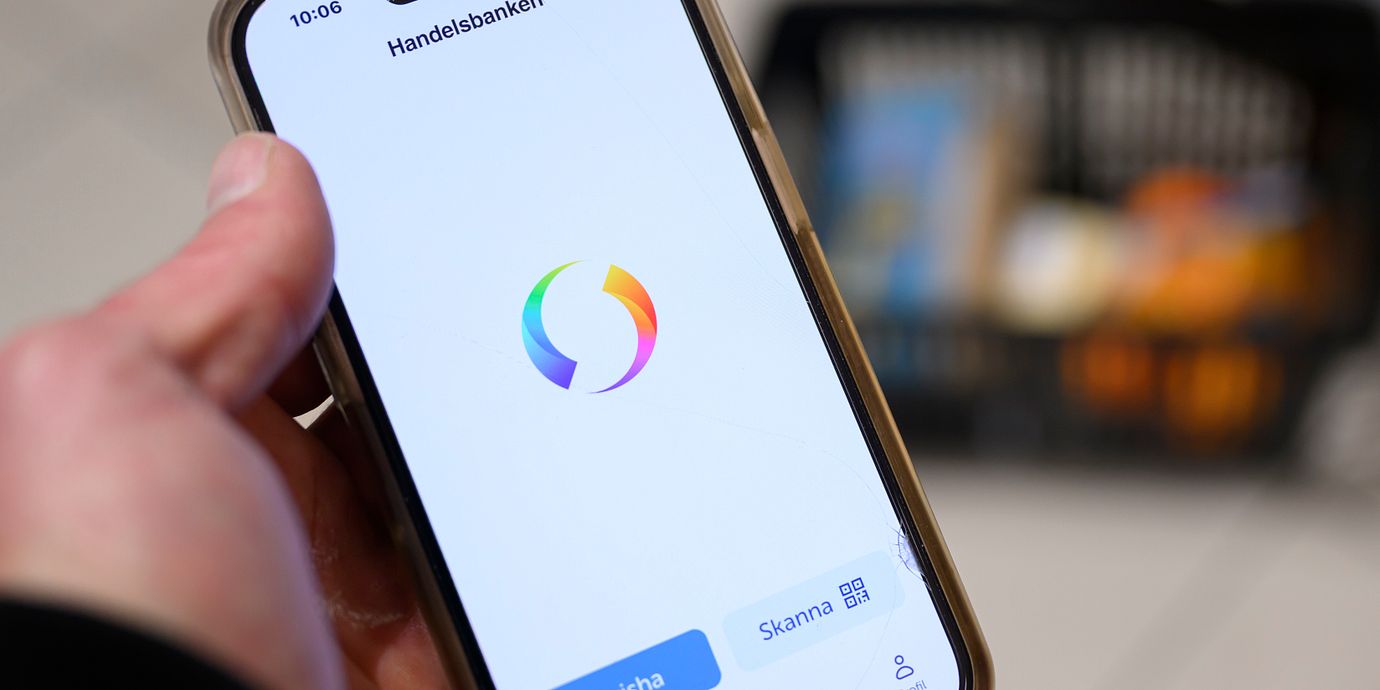
Swish fungerar igen efter att ha legat nere under en knapp timme på torsdagskvällen. Enligt TT och SR Ekot handlade det om ännu en överbelastningsattack.

– Det rör sig inte om ett intrång, så användares data och pengar var säkra under attacken och är helt säkra nu, säger Jenny Ragnartz, pressansvarig vid Swish till TT.

Förra veckan låg tjänsten nere i flera timmar av samma anledning.

ANNONS
Några fler detaljer om attackerna kan Swish inte ge i nuläget
TT
Betaltjänstens funktionalitet är svajig
Sveriges Radio
Annons
Betalar du rätt pris för ditt bredband? Jämför abonnemang på din adress
Bredbandsval
ANNONS
Omni är politiskt obundna och oberoende. Vi strävar efter att ge fler perspektiv på nyheterna. Har du frågor eller synpunkter kring vår rapportering? Kontakta redaktionen
It-hoten mot samhälletSwish

Säpo och FRA informerade: ”Hör till de mer allvarliga”

Säkerhetspolisen och Nationellt cybersäkerhetscenter, en del av FRA, är informerade om den allvarliga säkerhetslucka som anses hota miljontals sajter världen över. Det rapporterar Aftonbladet.

1 min
Arkivbild: FRA, försvarets radioanstalt.

Felet klassas som kritiskt – 9,2 på 10-gradig skala

Säkerhetsluckan som upptäckts i det viktiga programmeringsspråket php klassas 9,2 av 10 på CVSS-skalan, som är en slags digital jordbävningsskala. 9,2 poäng innebär att säkerhetsbristen klassas som kritisk.

35 min
Nederländska cybersäkerhetsmyndighetens sajt.

Miljontals sajter kan hotas av allvarligt säkerhetshål

Säkerhetsforskare har gått ut med två varningar kopplade till programmeringsspråket php, som utgör ett slags fundament till internet. Säkerhetshålen gör det möjligt för en angripare att attackera sajter, enligt Reuters och Bloomberg.

56 min
Illustrationsbild från serverhall.

Danska läckan kan bli guldgruva för kriminella

Den danska läckan av miljontals så kallade CPR-nummer kan bli en guldgruva för kriminella. Det säger Jan Kaastrup, digital utredare på cybersäkerhetsföretaget CSIS, till TT.

6 oktober, 22.07
Köpenhamn. Illustrationsbild.