Hem
ToppnyheterSenaste nytt
Bli medlem
ANNONS
ANNONS
Brian Krebs tror sig ha funnit den skyldige
Misstänkta ddos-attacken

Expert pekar ut person bakom botnätet Mirai

Av Mats Karlsson
Publicerad: 20 jan. 2017
ANNONS

Botnätet Mirai användes under hösten för en av historiens mest omfattade ddos-attacker, då man med hjälp av så kallade internet of things-produkter som exempelvis uppkopplade kameror lyckades slå ut stora delar av internet.
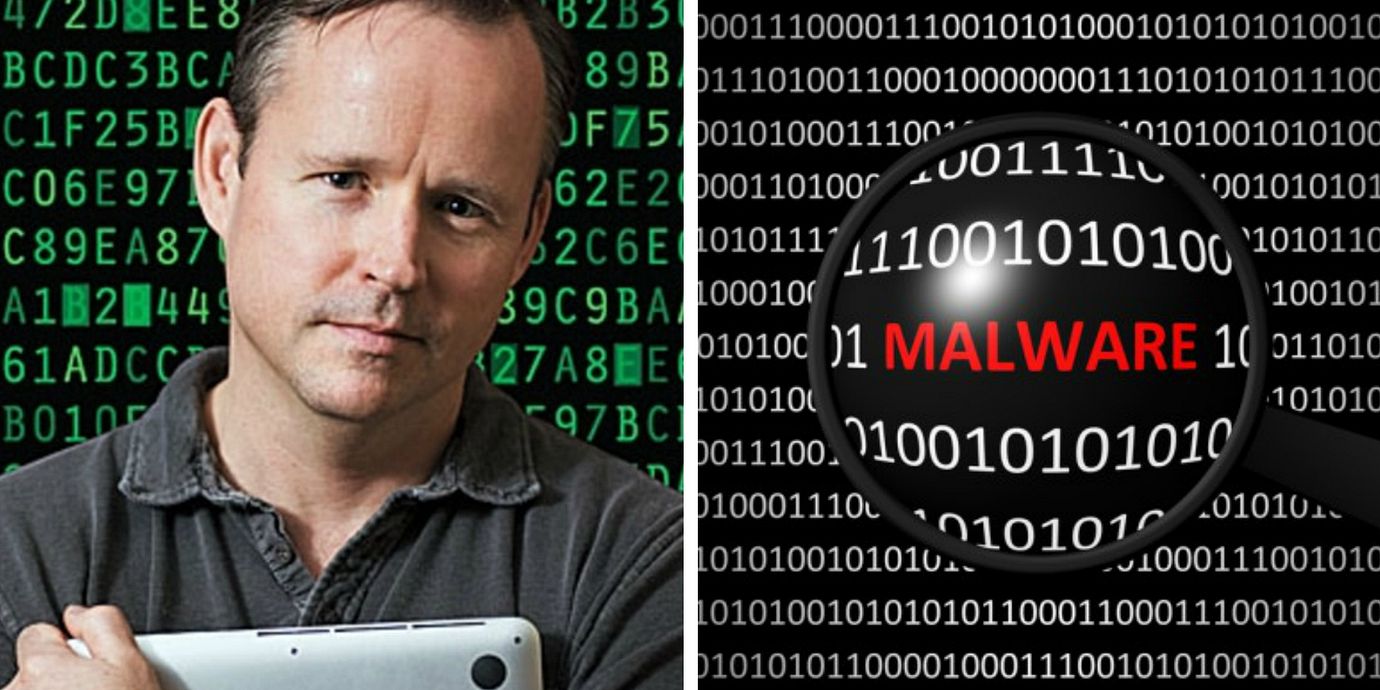
Nu hävdar säkerhetsforskaren Brian Krebs att han efter ett gediget forskningsarbete har kommit fram till vem som ligger bakom botnätet. Det ska vara en student vid Rutgers University, som paradoxalt nog också driver en firma som säljer lösningar för den som vill skydda sig mot ddos-attacker.

ANNONS
Säger sig ha funnit flera kopplingar till personen
www.theregister.co.uk
Kallar sig för ”Anna Senpai”
krebsonsecurity.com
 
Mirai (malware) på Wikipedia
Wikipedia (en)
Mirai (Japanese for "the future") is malware that turns computer systems running Linux into remotely controlled "bots", that can be used as part of a botnet in large-scale network attacks. It primarily targets online consumer devices such as remote cameras and home routers. The Mirai botnet has been used in some of the largest and most disruptive distributed denial of service (DDoS) attacks, including an attack on 20 September 2016 on computer security journalist Brian Krebs's web site, an attack on French web host OVH and the October 2016 Dyn cyberattack. The source code for Mirai has been published in hacker forums as open-source. Since the source code was published, the techniques have been adapted in other malware projects.
Annons
Betalar du rätt pris för ditt bredband? Jämför abonnemang på din adress
Bredbandsval
ANNONS
Omni är politiskt obundna och oberoende. Vi strävar efter att ge fler perspektiv på nyheterna. Har du frågor eller synpunkter kring vår rapportering? Kontakta redaktionen
Misstänkta ddos-attackenInternetIt-säkerhetIt, Informationsteknologi

Hackerattacken kan vara den största i historien

I fredags utsattes flera stora amerikanska sajter för en överbelastningsattack. I Sverige drabbades bland annat regeringens hemsida och Krisinformation.se.

27 oktober 2016, 07.03

Tusentals webbkameror återkallas efter ddos-attacken

Efter att den kinesiska hårdvarutillverkaren Xiongmai medgivit att deras webb- och övervakningskameror använts i den stora ddos-attack som slog ut flera webbtjänster och sajter i fredags, väljer man nu att återkalla flera av produkterna. Det ska handla primärt om kameror som sålts i USA och som innehåller sårbarheter som gör att de relativt enkelt kan användas av hackare i så kallade botnät för att attackera internettjänster. Några exakta siffror har man inte gått ut med, men det ska röra sig om runt 10 000 enheter.

25 oktober 2016, 16.23
En av Xiongmais webbkameror

Kina-bolag: Hackarna använde våra övervakningskameror

Den förmodade it-attacken som slog ut många stora internationella sajter kan ha sjösatts genom kinesisktillverkade övervakningskameror. Företaget Hangzhou Xiongmai (XM) som tillverkar kamerorna skriver i ett uttalande att kamerorna kapats av den skadliga programvaran Mirai, enligt Bloomberg. Programvaran angriper den allt större mängden uppkopplade prylar som utgör det så kallade ”sakernas internet”.

25 oktober 2016, 00.21