Hem
ToppnyheterSenaste nytt
Bli medlem
ANNONS
ANNONS
(Regeringen.se, AP)
Misstänkta ddos-attacken

Hackerattacken kan vara den största i historien

Av Petter Jerdén
Publicerad: 27 okt. 2016
ANNONS

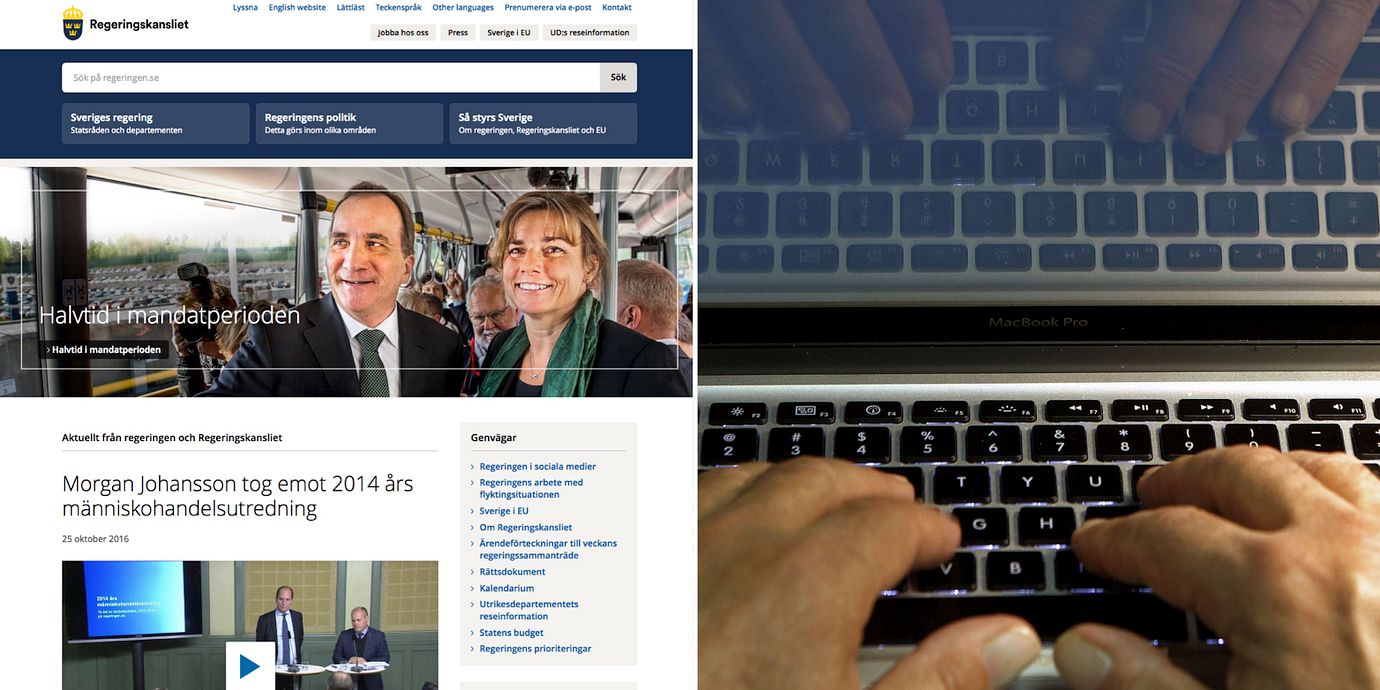
I fredags utsattes flera stora amerikanska sajter för en överbelastningsattack. I Sverige drabbades bland annat regeringens hemsida och Krisinformation.se.

Målet för angreppet var internettrafikföretaget Dyn, som kontrollerar internetdomäner, skriver Aftonbladet.

David Fidler, som jobbar med cybersäkerhet på tankesmedjan Council on Foreign Relation, säger till The Guardian att han inte kan minnas ett angrepp som varit ens hälften så stort. Han varnar för att det inte finns någon riktig strategi för att skydda sig mot den här typen av attacker.

ANNONS
Twitter, The Guardian, Netflix, CNN och Reddit några av de sajter som slogs ut
www.theguardian.com
Analys av attacken 21 oktober
dyn.com
Den 21 oktober slog en enorm överbelastningsattack ut stora delar av USA:s internet
Aftonbladet

Tidigare rapportering:

Minst två svenska myndighetssajter drabbades på fredagen av allvarliga driftsstörningar
Dagens Nyheter
Attacken tros inte vara riktad mot Sverige
TT
Cyberexpert: Finns inte något helt skydd att få när det gäller it-tjänster
Sveriges Television
Oklart vad som är orsaken till attacken
radio+text · Sveriges Radio
Vid 22.30 på fredagen gick Dyn ut och varnade för en tredje attack
Expressen
Annons
Planerar ni höstlov på hotell? Elite Hotels ger upp till 25% rabatt på två nätter, frukost ingår
Elite Hotels
ANNONS
Omni är politiskt obundna och oberoende. Vi strävar efter att ge fler perspektiv på nyheterna. Har du frågor eller synpunkter kring vår rapportering? Kontakta redaktionen
Misstänkta ddos-attackenIt, InformationsteknologiIt-säkerhet

Expert pekar ut person bakom botnätet Mirai

Botnätet Mirai användes under hösten för en av historiens mest omfattade ddos-attacker, då man med hjälp av så kallade internet of things-produkter som exempelvis uppkopplade kameror lyckades slå ut stora delar av internet. Nu hävdar säkerhetsforskaren Brian Krebs att han efter ett gediget forskningsarbete har kommit fram till vem som ligger bakom botnätet. Det ska vara en student vid Rutgers University, som paradoxalt nog också driver en firma som säljer lösningar för den som vill skydda sig mot ddos-attacker.

20 januari 2017, 09.00
Brian Krebs tror sig ha funnit den skyldige

Tusentals webbkameror återkallas efter ddos-attacken

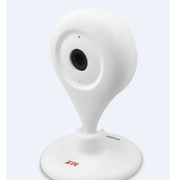
Efter att den kinesiska hårdvarutillverkaren Xiongmai medgivit att deras webb- och övervakningskameror använts i den stora ddos-attack som slog ut flera webbtjänster och sajter i fredags, väljer man nu att återkalla flera av produkterna. Det ska handla primärt om kameror som sålts i USA och som innehåller sårbarheter som gör att de relativt enkelt kan användas av hackare i så kallade botnät för att attackera internettjänster. Några exakta siffror har man inte gått ut med, men det ska röra sig om runt 10 000 enheter.

25 oktober 2016, 16.23
En av Xiongmais webbkameror

Kina-bolag: Hackarna använde våra övervakningskameror

Den förmodade it-attacken som slog ut många stora internationella sajter kan ha sjösatts genom kinesisktillverkade övervakningskameror. Företaget Hangzhou Xiongmai (XM) som tillverkar kamerorna skriver i ett uttalande att kamerorna kapats av den skadliga programvaran Mirai, enligt Bloomberg. Programvaran angriper den allt större mängden uppkopplade prylar som utgör det så kallade ”sakernas internet”.

25 oktober 2016, 00.21