Hem
ToppnyheterSenaste nytt
Bli medlem

Datorvirus

Tech

Skadlig kod sprids via 19 år gamla Winrar-buggen

För en tid sedan uppdagades det att den mycket populära kompressionsmjukvaran Winrar burit på en allvarlig säkerhetsbrist i hela 19 års tid. Och nu rapporterar cybersäkerhetsfirman McAfee att opportunistiska hackare börjat dra nytta av buggen. Utvecklarna bakom Winrar har förvisso redan rullat ut en patch som åtgärdar sårbarheten, men hackarna inser förstås att många användare ännu inte installerat den.

18 mars 2019, 07.06

Tech

700 000 sajter infekterade med skadlig Bitcoin-kod

Runt 700 000 sajter på internet har infekterats med skadlig kod som stjäl kryptovalutan Bitcoin. Hackarna valde att attackera en av de vanligaste trafikanalyssajterna i världen – Statcounter – vilket gjort spridningen av koden mycket effektiv. Den som vill använda sig av Statcounter måste nämligen lägga till kod på sin sajt, och det är i den koden som förövarna i sin tur gömt sin skadliga kod.

7 november 2018, 14.14

Tech

Android-trojan maskerar sig som Google Play-appen

Säkerhetsforskare har avslöjat en ny så kallad trojan som gäckar Android-användare. Den skadliga koden har fått namnet Gplayed och använder en ikon som är mycket lik den officiella Google Play-appen. Koden är modulär i sin utformning och medger att personerna bakom den kan lägga till funktionalitet i form av tillägg efter att den installerats. Syftet med koden är primärt att stjäla bankuppgifter och annan känslig data, skriver Bleeping Computer.

13 oktober 2018, 08.15

Tech

Skadlig kod sprids via Facebook Messenger

Svenska Techworld rapporterar att en ny typ av skadlig kod kallad Facex Worm just nu sprider sig via Facebooks meddelandetjänst Messenger. Koden snappar upp lösenord och stjäl kryptovaluta. Forskarna på säkerhetsföretaget Trend Micro som upptäckt koden hävdar att den är extra svår att avslöja, eftersom meddelanden som bär på smittan kommer från ens vänner på det sociala nätverket. Den som klickar på länken som dyker upp leds till en Youtube-liknande sida som infekterar webbläsaren med ett skadligt tillägg för webbläsaren Chrome. Skulle man inte använda Chrome så leds man vidare till en annan webbsida med skadlig kod.

11 oktober 2018, 14.23

Inrikes

MSB: Avinstallera Adobe Flash Player

Myndigheten för samhällsskydd och beredskap (MSB) uppmanar användare att avinstallera Adobe Flash Player. Säkerhetsproblem har upptäckts i insticksprogrammet som kan göra det möjligt för en angripare att ta kontroll över datorn.

2 februari 2018, 16.26

Läget i Nordkorea

USA: Nordkorea låg bakom globalt utpressningsvirus

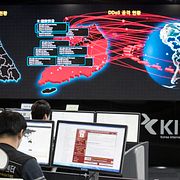
USA:s regering ger Nordkorea skulden för den världsomfattande IT-attacken i våras med utpressningsviruset Wannacry.

19 december 2017, 05.53
Personal vid Sydkoreas myndighet för internetsäkerhet övervakar attacken i maj 2017.

Tech

Nordea varnar för nytt virus

Den som får meddelandet ”Vänligen vänta” när man försöker logga in på sin internetbank kan ha drabbats av ett nytt datorvirus. Det går nu Nordea ut och varnar för. Viruset sprids via e-postmeddelanden med bifogade filer eller länkar. Öppnar man filen eller klickar på länken som kan datorn infekteras med viruset, som sedan används för att kapa inloggningsuppgifter och i värsta fall även flytta pengar från kundernas konton. Den som tror sig vara drabbad uppmanas att genast kontakta banken. Detta innan man kontaktar polisen, så att man hinner stoppa eventuella transaktioner.

20 juni 2017, 11.22